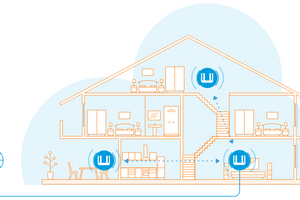
VPN на рівні роутера — це коли захищене з'єднання працює одразу для всіх пристроїв удома: смартфонів, ноутбуків, смарт-ТВ, приставок — без встановлення окремих застосунків на кожному з них. Розберемо, як це налаштувати на Keenetic крок за кроком.
Навіщо налаштовувати VPN на роутері, а не на кожному пристрої
- Один раз — і працює всюди. Не потрібно ставити VPN-клієнт на телефон, ноутбук, Smart TV і консоль окремо.
- Захист пристроїв, які самі VPN не підтримують — смарт-ТВ, IP-камери, ігрові приставки.
- Стабільніша швидкість — трафік обробляє апаратна платформа роутера, а не додаток, що ділить ресурси з іншими програмами.
- Зручність для сім'ї — не потрібно пояснювати кожному, як вмикати VPN.
У Keenetic є два різні сценарії, які часто плутають:
- VPN-клієнт — роутер підключається до VPN-сервісу (комерційного провайдера VPN) і "тунелює" через нього весь або частину трафіку локальної мережі.
- VPN-сервер — роутер сам стає точкою входу, щоб ви могли підключитися до домашньої мережі здалеку (наприклад, з роботи чи в відрядженні) і отримати доступ до пристроїв удома.
Нижче — обидва варіанти.
Що знадобиться перед початком
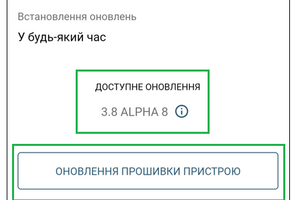
- Роутер Keenetic з актуальною версією KeeneticOS (рекомендується оновити прошивку в розділі Оновлення прошивки перед налаштуванням).
- Доступ до веб-інтерфейса роутера (зазвичай
192.168.1.1абоmy.keenetic.net, логін і пароль, які ви задали при першому налаштуванні роутера). - Для VPN-клієнта: дані від VPN-провайдера (конфігураційний файл WireGuard/OpenVPN або логін-пароль, залежно від протоколу).
Крок 1. Встановити компонент VPN-клієнта
- Відкрийте веб-інтерфейс Keenetic та перейдіть у розділ Загальные настройки → Приложения (Керування → Компоненти системи, назва пункту може відрізнятись залежно від версії прошивки).
- Знайдіть розділ VPN-сервер і VPN-клиент — за замовчуванням ці компоненти не встановлені, щоб не займати місце в системі.
- Встановіть компонент потрібного протоколу: WireGuard VPN клиент — найшвидший і найпростіший варіант на сьогодні, або OpenVPN клиент — якщо провайдер підтримує лише його.
- Після встановлення в бічному меню з'явиться новий пункт Интернет → VPN.
Крок 2. Налаштувати WireGuard VPN-клієнт
WireGuard — рекомендований протокол: він швидший за OpenVPN і простіший у налаштуванні.
- Перейдіть у Интернет → VPN → WireGuard VPN.
- Натисніть Добавить подключение.
- Оберіть спосіб налаштування:
- Імпорт файлу конфігурації — якщо провайдер видає готовий
.conf-файл, це найшвидший спосіб; - Ручне налаштування — вкажіть адресу сервера, публічний ключ, приватний ключ та внутрішню IP-адресу, які надав провайдер.
- Імпорт файлу конфігурації — якщо провайдер видає готовий
- Збережіть з'єднання та увімкніть його перемикачем.
- Перевірте статус — має з'явитись позначка "Подключено" і назначений IP-адрес тунелю.
Крок 3. Налаштувати OpenVPN-клієнт (якщо WireGuard недоступний)
- Перейдіть у Интернет → VPN → OpenVPN клиент.
- Натисніть Добавить подключение і завантажте
.ovpn-файл конфігурації від вашого провайдера. - За потреби вкажіть логін і пароль, якщо провайдер використовує авторизацію окремо від сертифікатів.
- Збережіть і увімкніть підключення.
Крок 4. Спрямувати трафік через VPN
Після створення підключення роутер за замовчуванням може не спрямовувати через нього весь трафік — потрібно вказати політику:
- Перейдіть у Интернет → Политики (Policy-Based Routing).
- Створіть нову політику й оберіть, який трафік іде через VPN:
- весь трафік мережі — якщо потрібно, щоб VPN використовували всі пристрої;
- окремі пристрої — оберіть конкретні MAC-адреси/IP зі списку клієнтів, якщо VPN потрібен вибірково (наприклад, лише для робочого ноутбука);
- окремі сайти/сервіси за списком доменів — зручно, якщо VPN потрібен тільки для конкретних ресурсів.
- Прив'яжіть створене VPN-з'єднання до цієї політики та збережіть.
Альтернативний сценарій: VPN-сервер для віддаленого доступу додому
Якщо мета — не приховати трафік, а безпечно підключатись до домашньої мережі здалеку (наприклад, до камер відеоспостереження, NAS чи інших пристроїв удома), потрібен не клієнт, а сервер:
- У розділі компонентів встановіть WireGuard VPN сервер (або PPTP/L2TP сервер, якщо потрібна сумісність зі старими пристроями — але WireGuard надійніший і швидший).
- Перейдіть у Интернет → VPN → WireGuard VPN → вкладка Сервер.
- Створіть сервер, згенеруйте ключі та додайте клієнтів (кожному підключенню — свій набір ключів).
- Завантажте або відскануйте QR-код конфігурації на пристрій, з якого плануєте підключатись (є застосунки WireGuard для Android, iOS, Windows, macOS).
- Переконайтесь, що на роутері увімкнено переадресацію портів / UPnP там, де це потрібно для вхідних підключень, якщо провайдер не блокує вхідний трафік NAT.
Типові проблеми та їх вирішення
- VPN підключається, але немає інтернету — перевірте, чи правильно вказана політика маршрутизації (крок 4); можливо, весь трафік випадково спрямований через VPN, а сервер провайдера тимчасово недоступний.
- Низька швидкість через VPN — спробуйте WireGuard замість OpenVPN, він менш вимогливий до процесора роутера й дає вищу швидкість шифрування.
- З'єднання VPN-сервера не встановлюється ззовні — перевірте, чи не блокує провайдер вхідні з'єднання (актуально для деяких мобільних і частини домашніх тарифів); у такому разі допоможе сервіс DDNS від Keenetic (KeenDNS), який також налаштовується у веб-інтерфейсі.
- Після оновлення прошивки VPN перестав працювати — перевірте, чи компонент VPN не був видалений під час оновлення (це трапляється, якщо оновлення виконувалось з мінімальним набором компонентів), і за потреби перевстановіть його.
Який роутер обрати, якщо плануєте активно використовувати VPN
Шифрування трафіку — це додаткове навантаження на процесор роутера, тому для стабільної швидкості з VPN варто орієнтуватись на моделі з апаратним прискоренням шифрування та більш потужним процесором, а не на найбюджетніші рішення в лінійці. Детальніше про вибір моделі під конкретні умови — у наступному матеріалі блогу, присвяченому порівнянню моделей Keenetic.